今年の10月、当社が運営しているサイトの1つで、不正なファイルが見つかりました。
パソコンで普通に開くと、ページは何も変わっていません。
ところがGoogleの検索結果には、外国語の偽の通販ページが出ていました。
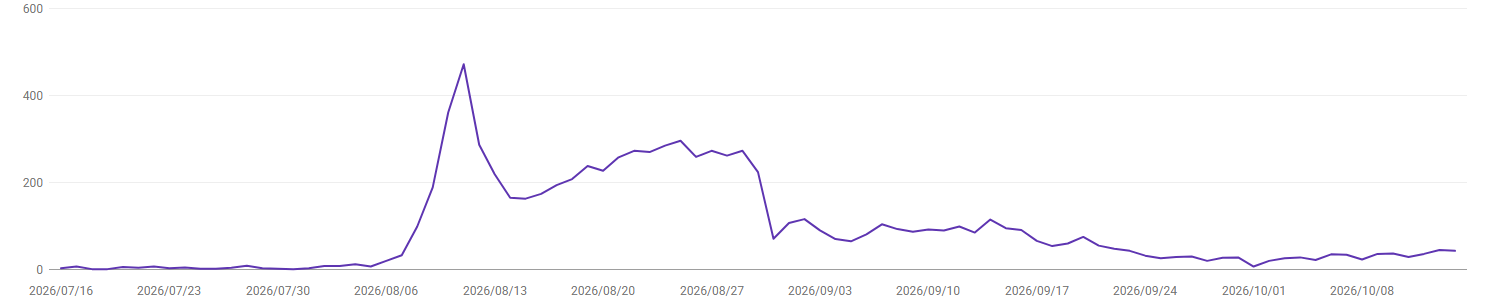
上のグラフは、そのサイトのGoogle検索での表示回数です(2026年7月16日〜10月14日)。8月に急に増えていますが、その大半が偽のページでした。
検索結果に出ていた偽のページは5,464ページ。表示された回数は8,459回。
ページごとに数えた表示回数のうち、96%が偽のページでした。
その間、ページを開いて見ているだけでは、まったく気づけませんでした。
不正なファイルは3つありました。そのうち2つは、もう使っていない停止中のプラグイン(あとから足す機能)の中に隠れていました。
幸い、このサイトはお店の予約を受けるサイトではありませんでした。
でも、もしこれがあなたのお店のホームページだったら、どうでしょうか?
「うちみたいな小さな店は狙われない」は、本当でしょうか?
攻撃しているのは、お店を選んでいる人ではありません。世界中のホームページを順番に調べて回る機械です。お店の規模は関係ありません。
起きることは、大きく2つです。
1 機械がログイン画面で、よくあるパスワードを次々に試します。当たると、知らない人があなたのお店のページを書き換えたり、乗っ取ったりできるようになります。
2 更新していないプラグインの欠陥を突いて、不正なファイルを置きます。すると、あなたのホームページが偽の通販ページを出す入口にされます。
お客様は、お店を探すときにホームページを見ます。そこが書き換えられたり、検索結果に偽のページが並んだりすれば、予約や問い合わせの機会をなくします。
もし1週間、予約が止まったら、いくらになるでしょうか?
たとえば、ホームページや検索から来るお客様が1日2組で、1組8,000円のお店なら、1週間で11万2,000円です。
(1日2組×8,000円×7日で計算した例です。金額はお店によって違います。)
一方で、更新の設定やパスワードの見直しは、一度やってしまえば、そのあとは月1回の確認で足ります。
ホームページを守ることは、パソコンの話ではありません。お店の売上を守る話です。
ただし、どんな対策をしても被害を完全に防げるとは言えません。被害に遭う確率を下げ、遭っても早く気づいてすぐに戻せるようにする。そのための準備です。
当社では今、増益繁盛クラブの会員さんのサイトで、脆弱性対策と不正アクセス対策のための改善を進めています。
そして、このサイトを直した手順を、そのままテキストにしました。
「お店のホームページを守る 安全対策テキスト」は、PDFで全32ページ、実際の管理画面の写真が22枚入っています。パソコンが得意でない方でも、写真を見ながら1つずつ進められます。
自分で作業するのが難しい方には、当社が代わりに作業する「ホームページ安全対策の代行」もご用意しています。
▼テキストと代行のくわしい内容・お申し込みはこちら
https://haward-joyman.com/act/wp_anzen_hanbai/