普通に開くと、何も変わっていない。なのに検索結果には、5,464ページの偽の通販が出ていました。
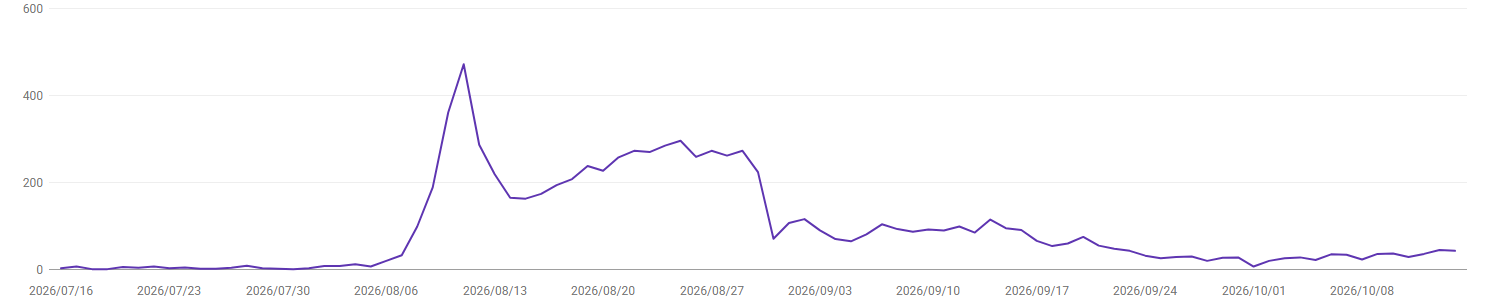
これは、私の会社が運営するサイトで実際に起きたことです。
私の会社だけの話ではありません。
IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」の組織編では、「システムの脆弱性を悪用した攻撃」が4位に入っています。脆弱性とは、ソフトの欠陥のことです。
警察庁の発表では、2025年上半期のランサムウェア(データを人質に取る攻撃)の被害報告は116件でした。そのうち中小企業は77件で、約3分の2を占め、件数も割合も過去最多です。
ホームページの改ざんとは別の種類の被害ですが、「小さな会社は狙われない」とは言えない数字です。
こんにちは。ハワードジョイマンです。
あなたのお店のホームページは、最後にいつ更新しましたか?
お店の仕事に追われていれば、作ってもらったあとはそのまま、という方も多いと思います。私も、毎日お店のために頑張っている方に「もっと管理してください」と言うつもりはありません。
ただ、自分の会社で起きたことだけは、お伝えしておきたいのです。
私のサイトで起きたこと
2026年10月、当社が運営するサイトの1つで、不正なファイルが見つかりました。
パソコンで普通に開いても、ページは何も変わりません。ところがGoogleの機械が見に来たときだけ、外国語の偽の通販ページを見せる仕組みになっていました。
2026年7月16日から10月14日までの数字を調べると、こうなっていました。
| 検索結果に出ていた偽のページ | 5,464ページ |
|---|---|
| 表示された回数 | 8,459回 |
| ページごとに数えた表示回数のうち、偽のページの割合 | 96% |
表示が一番多かったのは8月で、見つけたのは10月です。その間、ページを開いて見ただけでは気づけませんでした。
不正なファイルは3つありました。そのうち2つは、すでに使っていなかった停止中のプラグイン(あとから足す機能)の中に隠されていました。
幸い、このサイトはお店の予約を受けるサイトではありませんでした。でも、もしあなたのお店のホームページだったら、どうでしょうか?
「うちみたいな小さな店は狙われない」は、本当でしょうか?
攻撃しているのは、お店を選んでいる人ではありません。世界中のホームページを順番に調べて回る機械です。お店の規模は関係ありません。
起きることは、大きく2つです。
1 機械がログイン画面で、よくあるパスワードを次々に試します。当たると、知らない人があなたのお店のページを書き換えたり、消したりできるようになります。
2 更新していないプラグインの欠陥を突いて、不正なファイルを置きます。すると、あなたのホームページが偽の通販ページを出す道具にされます。
お客さんは、お店を探すときにホームページを見ます。そこが書き換えられたり、検索結果に偽のページが並んだりすれば、予約や問い合わせの機会をなくします。
もし1週間、予約が止まったら、いくらになりますか?
たとえば、ホームページや検索から来るお客さんが1日2組で、1組8,000円のお店なら、1週間で11万2,000円です。
(1日2組×8,000円×7日で計算した例です。金額はお店によって違います。改ざんされると必ずこの金額を失う、という意味ではありません。)
一方で、更新の設定やパスワードの見直しは、一度やってしまえば、そのあとは月に1回の確認で続けられます。
ホームページを守ることは、パソコンの話ではありません。お店の売上を守る話です。
守りが整うと、お店はどう変わるでしょうか?
| 今 | 守りが整ったあと | |
|---|---|---|
| お金 | 検索や予約から来るお客さんを、知らないうちになくしているかもしれない | お店を探している人に、正しいページを見てもらえる状態を保ちやすくなる |
| 気持ち | 「うちは大丈夫だろうか?」と思いながら、確かめ方が分からない | 何を確かめれば大丈夫なのかが分かり、落ち着いて仕事に向かえる |
| 時間 | 何かあれば、営業中でも対応に追われる。原因も分からない | 月1回の点検で確かめられる。お客さんのために時間を使える |
もちろん、どんな対策をしても被害を完全に防げるとは言えません。被害に遭う確率を下げ、遭っても元に戻せるようにする。そのための準備です。
私のサイトを直した手順を、そのままテキストにしました
「お店のホームページを守る 安全対策テキスト」は、パソコンが得意でない店主のために作った手順書です(PDF・全32ページ)。
当社のサイトを点検して直した内容をもとに、実際の管理画面の写真22枚を載せました。写真の赤い枠は「ここを見る・操作する」場所、オレンジの枠は「ここは変えない・消さない」場所です。
| 章 | あなたがすること | これでどうなるか |
|---|---|---|
| 第1章 | バックアップを確かめる | 失敗しても元に戻せるので、怖がらずに進められます |
| 第2章 | 更新する・自動更新にする・使わないものを消す | 侵入されやすい古い機能と、不正なファイルの隠れ場所を減らせます |
| 第3章 | パスワードと管理者を見直す | パスワードを当てられにくくなり、知らない管理者にも気づけます |
| 第4章 | 守りのプラグインを入れる | ログイン画面の場所を変え、機械の総当たりを受けにくくします |
| 第5章 | 登録とコメントの設定を確かめる | 知らない人の登録や迷惑なコメントの入口を閉じます |
| 第6章 | サーバーの守りを確かめる(エックスサーバー・ロリポップの画面入り) | サーバー側で足りない守りをオンにできます |
| 第7章 | 最後の確認と、月1回の点検表 | 続けて確かめられます。おかしいと思ったときの順番も分かります |
記事の自動投稿ツールをお使いの方へ
守りの設定の中には、自動投稿を止めてしまうものがあります。当社でも、守りのプラグインの設定1つで自動投稿が止まったことがあります。テキストでは、該当する場所に青い枠で注意を入れました。
「自分でやるのは難しそう」という方へ
大事なのは分かったけれど、お店の仕事をしながらでは手が回らない。表示が崩れたら、と思うと怖い。そう感じるのは自然なことです。
その場合は、当社にお任せください。このテキストの作業を、当社があなたのホームページで代わりに行います。
どちらで進めますか?
自分で進める:安全対策テキスト
- 全32ページのPDF(管理画面の写真22枚入り)
- 月1回の点検表と、おかしいと思ったときの手順
- お申し込み後、ポータルからいつでも読めます。読める期限はありません
3,000円
(税込・1回払い・クレジットカード、銀行振込)
任せる:ホームページ安全対策の代行
大事なのは分かっていても、お店の仕事をしながら進めるのは大変です。手間がかかるのは、設定そのものより、1つ変えるごとに「ホームページは無事か?」を確かめることだからです。
しかも、間違えやすい所があります。親テーマを消すと、ホームページが正しく表示されなくなります。ログイン画面の新しい住所を控え忘れると、次から入れなくなります。守りの設定1つで、自動投稿が止まることもあります。
こうした確認まで含めて、当社が次の作業を行います。
1 作業の前に、今の状態を確かめます
- (1)WordPress本体・プラグイン・テーマの版と、管理者の一覧を確かめて記録します
- (2)サーバーの守りの設定を確かめます
- (3)作業の前に、サーバー内に控えを取ります
- (4)問い合わせフォームや自動投稿ツールの有無を確かめます
2 古いままのものを更新します
- (1)プラグイン、テーマ、翻訳、WordPress本体を更新します
- (2)更新のたびに、表示が崩れていないかを確かめます
- (3)プラグインを自動更新にします
3 使っていないものを片付けます
- (1)停止中のプラグインを確かめ、不要なものを削除します。当社の例では、ここに不正なファイルが隠れていました
- (2)何のプラグインか分からないものは、消さずに店主の方へ確かめます
- (3)使っていないテーマを削除します。使用中のテーマ、その親テーマ、予備の1つは残します
4 ログインを守ります
- (1)守りのプラグイン「SiteGuard WP Plugin」を入れます
- (2)ログイン画面の住所を変えます
- (3)画像認証、ログインロック、ログインの通知メールを確かめて、オンにします
- (4)ログイン名が外から見えないようにします
5 管理者と登録の設定を見直します
- (1)見覚えのない管理者がいないかを、店主の方と確かめます
- (2)使っていない人の管理者権限を、ご了承のうえで下げます
- (3)「だれでも登録できる」設定を止めます
- (4)コメントを使っていなければ、ご了承のうえで閉じます
6 サーバーの守りを、画面を共有して一緒に確かめます
- (1)不正なアクセスを止める機能(WAF)がオンかを確かめます
- (2)海外からの管理画面へのアクセス制限を確かめます
- (3)エックスサーバーでは、ログインの試行回数の制限も確かめます
- (4)PHP(ホームページを動かす土台)の版を確かめ、古ければ新しくします
- (5)https(暗号化)で開けるかを確かめます
7 最後に、全部を確かめます
- (1)トップページと主な記事を、スマホとパソコンで確かめます
- (2)問い合わせフォーム・予約フォームから、テストで送信します
- (3)新しいログイン画面から入れることを確かめます
- (4)自動投稿ツールをお使いの方は、接続が通ることまで確かめます
8 終わったらご報告します
- (1)新しいログイン画面の住所をお伝えします
- (2)変更した内容を一覧でお渡しします
- (3)ご自身でしていただくことをお伝えします(パスワードの変更など)
被害を完全に防げることをお約束するものではありません。すでに入られている場合の駆除、作業のあとの更新は、この料金に含みません。ログイン名が「admin」などの場合の変更は、別にご相談ください。
料金は1サイトにつき33,000円です。テーマやプラグインが古く、新しい環境で動かない場合は、作業前の状態に戻してご相談します。作り直しや修理は、この料金に含みません。
33,000円(1サイトにつき)
(税込・1回払い・クレジットカード、銀行振込)
よくあるご質問
- パソコンが得意ではありません。できますか?
- 写真を見ながら、1つずつ進める作りにしました。全部を一度に終わらせる必要はありません。途中で難しいと感じたら、代行に切り替えることもできます。
- うちのホームページが対象か分かりません。
- 対象はWordPress(ワードプレス)で作ったホームページです。ホームページを作った会社に「WordPressですか?」と聞くと確実です。
- サーバーがエックスサーバーでもロリポップでもありません。
- 第1章から第5章は、そのまま使えます。第6章は、同じ名前の機能があるかをサーバー会社に確かめながら進めてください。
- 設定を変えて、ホームページが壊れることはありませんか?
- 更新や設定の変更で、表示が崩れることはあります。だから最初の章でバックアップを確かめ、1つ更新するごとに表示を確かめる順番にしました。
- これで被害を完全に防げますか?
- いいえ。完全に防げるとは言えません。被害に遭う確率を下げ、遭っても戻せるようにするためのものです。
- すでに入られているかもしれません。
- テキストの第7章に、入られている可能性があるときのしるしと、進める順番を載せました。駆除は代行の料金に含みません。見た目が直っても不正なファイルが残ることがあるので、専門の点検をおすすめします。
- テキストを買わずに、代行だけを申し込めますか?
- はい、申し込めます。作業に必要な情報は、お申し込み後のメールでご案内します。
- テキストを買ったあとに代行を頼むと、テキスト代は差し引かれますか?
- いいえ。テキストと代行は別の料金です。
- 代行の作業は、どのくらいかかりますか?
- ご返信とアカウントの準備が済んでから、お申し込み順に順次作業します。目安は7日以内です。お申し込みが重なって遅れそうなときは、事務局からご連絡します。
- エックスサーバー、ロリポップ以外でも、代行を頼めますか?
- はい、お受けします。ただし、サーバーの管理画面を一緒に確認できる場合に限ります。
- WordPressのパスワードを教える必要はありますか?
- パスワードを教えていただく必要はありません。当社の作業用に、管理者のアカウントを作っていただきます。作り方はご案内します。作業が終わったら消せます。
- 領収書は出ますか?
- はい。ポータルの「支払い・契約管理」から、ご自身で発行できます。
ホームページそのものを作り直したい方へ
点検をしていると、「守りの前に、お客さんに見てもらえるページになっているか?」が気になる方もいらっしゃいます。
1 飲食店の方には、ホームページの改善とグーグル広告の運用を合わせた「自社集客の仕組み化 6か月サポート」をご案内します。
2 美容室・工務店など、ほかの業種の方、広告が不要な方には、お店の状況を伺って個別にご提案書を作ります。
どちらも、まずはZOOMでご相談ください。
このテキストを書いた人
ハワードジョイマン(有限会社繁盛店研究所 代表取締役社長・中小企業診断士)
お笑い芸人としての活動を経て、清水市役所に7年勤務しました。在職中に中小企業診断士の資格を取り、独立しました。2006年の創業以来、飲食店・美容室を中心に全国1,000店舗以上の店舗経営者を指導しています。テレビ東京系「ガイアの夜明け」で紹介されました。
私はセキュリティの会社の人間ではありません。お店の売上を増やす仕事をしてきた人間です。だからこそ、自分のサイトで起きたことを、パソコンが得意でない店主の方にも分かる言葉で書きました。
最後に
私も、見つけるまでは自分のサイトが無事だと思っていました。
まずは、あなたのホームページの管理画面を開いて、更新が残っていないかを見てください。それだけでも、今の状態が分かります。
そこから先を自分で進めるならテキストを、任せたいなら代行をお選びください。